

Еще пять лет назад SIM-карта воспринималась исключительно как инструмент голосовой коммуникации, но к 2026 году она фактически стала ключом к персональным данным. Потеря контроля над ней открывает злоумышленникам доступ не просто к списку контактов, а ко всей инфраструктуре цифровой жизни гражданина — от корпоративных мессенджеров до счетов в банках. Редакция АБН24 разобралась, почему «угон» номера опасен для петербуржцев и можно ли защититься от аферистов.
Правила угона: от социальной инженерии до «блуждающих» номеров
Трансформация роли мобильного номера в экосистеме государственного и коммерческого обслуживания создала фундаментальную уязвимость.
«Сам номер телефона никогда не был секретом, но за последние годы он превратился в универсальный идентификатор, так как к нему привязаны банки, Госуслуги, маркетплейсы, почта, соцсети и восстановление паролей», — отметила доцент Финансового Университета при Правительстве РФ Лилия Ежова.
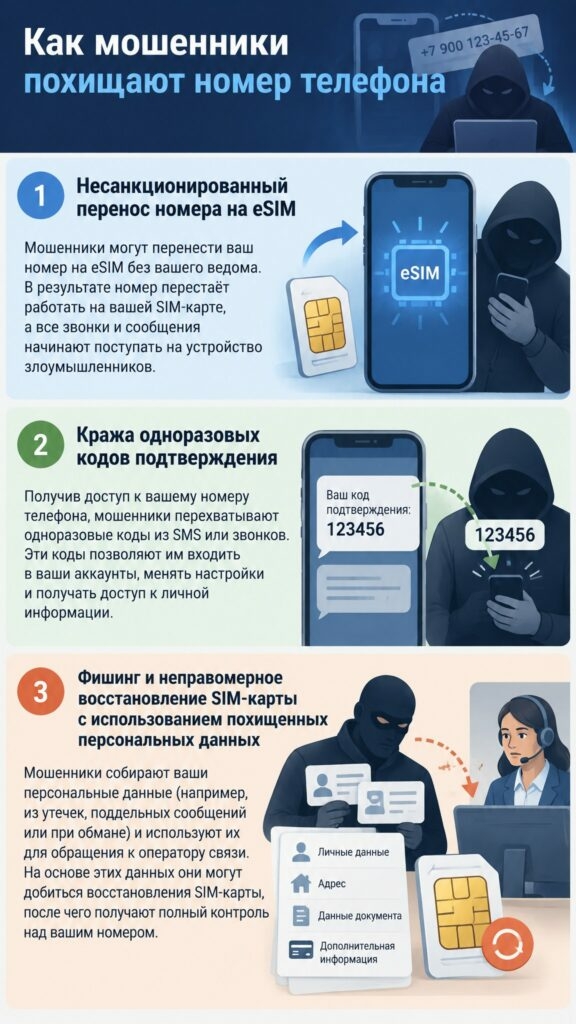
Злоумышленнику не нужен сам набор цифр. Его конечная цель — перехват канала доставки одноразовых паролей и получение физического или виртуального доступа к SIM-карте. Классический технический взлом сетей с использованием уязвимостей уходит в прошлое, уступая место более изощренным методам.
«При этом «угон номера» не всегда начинается со взлома мобильной сети. Чаще слабым звеном становится сам человек: злоумышленники используют социальную инженерию, пытаются получить коды подтверждения, доступ к личному кабинету оператора или добиться перевыпуска SIM/eSIM», — подчеркнул основатель платформы управления связью «Экомобайл» Игорь Жиленко.
Мошенники действуют на опережение, изучая цифровой след жертвы в открытых источниках, чтобы подготовить легитимный с точки зрения службы поддержки оператора сценарий перевыпуска карты.
Отдельной и крайне опасной категорией рисков является проблема «блуждающих» или повторно выдаваемых номеров. Номерной фонд России конечен, и операторы связи вынуждены возвращать неактивные номера в оборот.
«Повторная выдача номеров существует потому, что номерной ресурс ограничен и номер после расторжения договора не может навсегда оставаться закрепленным за бывшим владельцем. Через некоторое время он возвращается к оператору и может быть выдан другому абоненту», — объяснил Игорь Жиленко.
«Повторная выдача номеров существует потому, что номерной ресурс конечен. Если абонент долго не пользуется номером и договор прекращается, оператор спустя установленный период может вернуть его в оборот», — добавила Лилия Ежова.
Проблема возникает на стыке цифровой и физической гигиены: если прежний владелец не отвязал номер от старых аккаунтов, новый пользователь теоретически получает доступ к чужим уведомлениям. Новый пользователь, по словам Жиленко, может получать старые уведомления или столкнуться с попытками восстановления доступа.
Быстрая кража или долгая работа
Специфика Санкт-Петербурга заключается в высокой концентрации владельцев корпоративных SIM-карт, IT-специалистов и руководителей бизнеса, чьи номера привязаны к системам дистанционного банковского обслуживания и электронным подписям. Мошенники больше не заинтересованы в сиюминутном выводе средств. Они стремятся закрепиться в инфраструктуре жертвы.
«Мошенникам может быть интересно не одноразовое получение кода, а долговременный контроль над номером. За несколько дней или недель через него можно попытаться восстановить доступ к сервисам, дождаться уведомления или использовать номер для социальной инженерии», — заметил Игорь Жиленко.
Лилия Ежова также акцентирует внимание на том, что «мошенникам номер может быть интересен долго: через него можно пытаться восстанавливать доступ к разным сервисам, собирать информацию о владельце, получать сообщения и использовать номер для дальнейшей социальной инженерии».
Именно стремление к тотальному контролю делает особенно опасной технологию eSIM. Удаленный выпуск виртуальной SIM-карты позволяет злоумышленникам, завладевшим логином и паролем от личного кабинета оператора, мгновенно активировать eSIM на своем устройстве, оставляя жертву без связи.
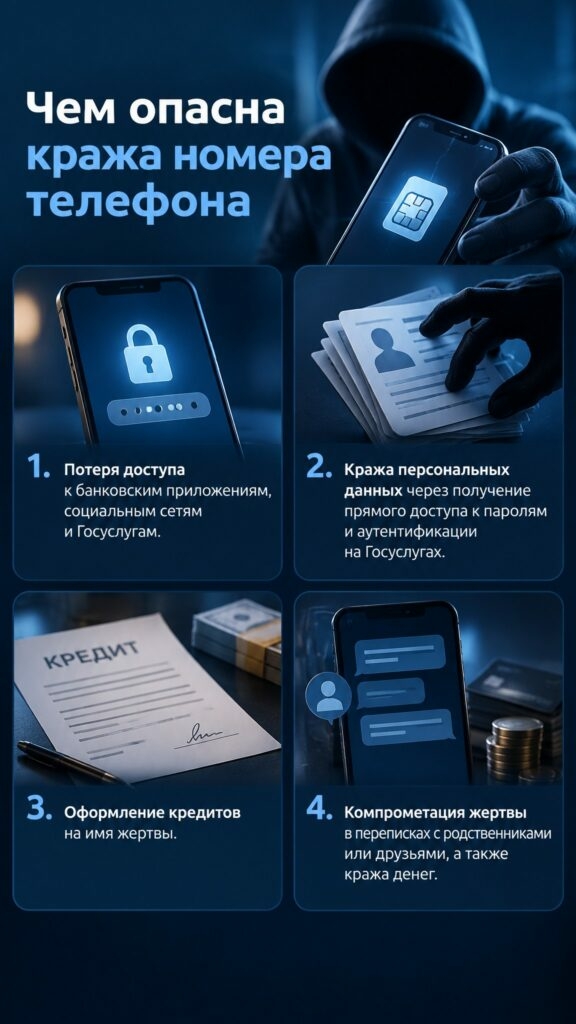
В 2026 году Правительство РФ и Банк России внедрили дополнительные регуляторные барьеры. Тем не менее, меры не отменяют необходимости персональной цифровой гигиены. Ежова предупредила, что особенно опасна подмена SIM-карты или выпуск eSIM без ведома владельца.
Признаки компрометации и правила экстренного реагирования
Компрометация SIM-карты редко происходит мгновенно и незаметно. Существуют четкие индикаторы, игнорирование которых может стоить пользователю его цифровых активов.
«Универсального сигнала, который однозначно говорит о попытке угона номера, нет. Но насторожить должны внезапная потеря связи без очевидной причины, сообщения от оператора о замене SIM/eSIM или действиях в личном кабинете, которых пользователь не совершал, а также неожиданные запросы кодов подтверждения», — указал Игорь Жиленко.
С ним солидарна и Лилия Ежова:
«Главный тревожный сигнал — телефон внезапно теряет сеть без очевидной причины, перестают приходить звонки и SMS, а от оператора появляются уведомления о замене SIM или изменениях в личном кабинете».
Если устройство показывает «Только экстренные вызовы», это почти всегда свидетельствует о том, что SIM-карта была деактивирована на стороне оператора в результате мошеннического запроса.
Алгоритм действий в такой ситуации должен быть отработан до автоматизма. Если SIM внезапно перестала регистрироваться в сети, рассказал Игорь Жиленко, лучше сразу связаться с оператором с другого устройства и выяснить причину.
«В такой ситуации я бы сразу связалась с оператором с другого телефона, заблокировала подозрительные операции, проверила банковские приложения и активные сеансы в почте и мессенджерах», — подчеркнула Лилия Ежова.
Если подозрения подтвердились, необходимо действовать на упреждение.
«Если есть подозрение, что контроль над номером уже потерян, действовать нужно быстро: обратиться к оператору и заблокировать или перевыпустить SIM, проверить доступ к почте, банковским приложениям, Госуслугам и мессенджерам и сменить пароли», — объяснил Игорь Жиленко.
При этом компрометацию нельзя считать локальным сбоем связи.
«Поэтому компрометацию SIM нельзя воспринимать как локальную проблему только со связью», — подчеркнул эксперт.
В качестве превентивной меры эксперты настоятельно рекомендуют отказываться от аутентификации через SMS в пользу более защищенных методов.
«Для важных сервисов лучше использовать не только SMS-коды, но и приложение-аутентификатор или другой второй фактор», — объяснила Лилия Ежова.
Критически важно настраивать в личных кабинетах операторов связи запрет на смену тарифов и перевыпуск SIM-карт без физического посещения салона с предъявлением паспорта. В эпоху, когда номер телефона стал эквивалентом цифровой подписи, безопасность SIM-карты должна быть приоритетом, не уступающим защите банковского сейфа.