

Еще пару лет назад социальная инженерия опиралась на банальные уловки и психологическое давление, то сегодня арсенал киберпреступников пополнился технологиями, способными обмануть даже самых подкованных россиян. Мошенники больше не стучатся в двери с незнакомого номера. Они приходят в виде видеосообщения от «руководства» или звонка от «детей», требуя срочного перевода средств. Эксперты рассказали журналисту АБН24, можно ли определить дипфейк-технологии, и что делать в случае такого обмана.
От дорогих лабораторий до облачных сервисов за копейки
Фундаментом современной индустрии дипфейков служат сложные математические модели. В основе большинства успешных подделок лежат генеративно-состязательные сети (GAN) и диффузионные модели.
«Генеративно-состязательные сети состоят из двух нейронных сетей: генератора, который создает поддельные данные, и дискриминатора, который пытается отличить поддельные данные от настоящих. Этот «соревновательный» процесс постоянно улучшает качество создаваемых дипфейков, делая их все более неотличимыми от реальных», — объяснил профессор Финансового университета при Правительстве РФ Сергей Толкачев.
Для создания аудиоподделок злоумышленники используют специализированные архитектуры для синтеза речи. Как добавил основатель компании «Юнисофт» Алексей Оносов, разработчики современных моделей, таких как XTTS-v2, заявляют, что для клонирования тембра, интонаций и манеры речи достаточно шестисекундного фрагмента голоса. Визуальная составляющая также не стоит на месте: нейросети умеют не только заменять лица, но и переносить мимику, а проекты вроде VASA-1 от Microsoft позволяют оживить статичную фотографию, идеально согласовав движения головы и мимику с аудио.
Экономическая модель применения ИИ в преступных целях изменилась до неузнаваемости. Раньше создание качественной подделки требовало месяцев работы целой команды. Сегодня порог входа стремится к нулю.
«Дорого стоит обучение больших моделей, а их применение стоит копейки. Многие открытые модели доступны бесплатно, готовые сервисы клонирования голоса берут символическую плату. Порог входа низкий: хватит обычного ноутбука и образца голоса. Мошенник берет готовое, обучение ему ни к чему. А выгода большая: один убедительный звонок от имени «родственника» или «директора» заменяет месяцы подготовки», — уточнил ИИ-инженер, управляющий партнер Тим Зинин.
С ним солидарен основатель и генеральный директор «АИ ХАММЕР» Леон Сокиркин, который указывает на глобальный характер этой проблемы:
«Популярность ИИ я связываю с доступностью готовых инструментов. Мошеннику необязательно разрабатывать собственную модель: дорогое обучение и использование уже созданной нейросети — разные статьи затрат. Для обмана также не всегда нужно безупречное длинное видео: человек может поверить короткому сообщению, если оно сопровождается знакомыми деталями и требованием срочно помочь. Генеративный ИИ уменьшает затраты времени и усилий на мошенничество».
Почему нейросети бьют по доверию и взломанным аккаунтам
Технологическая безупречность сама по себе не гарантирует успеха атаки. Ключевым фактором уязвимости остается человеческая психология и доверие к привычным каналам коммуникации. Аферисты перешли к комплексным атакам, где нейросети выступают лишь финальным инструментом в цепочке взлома.
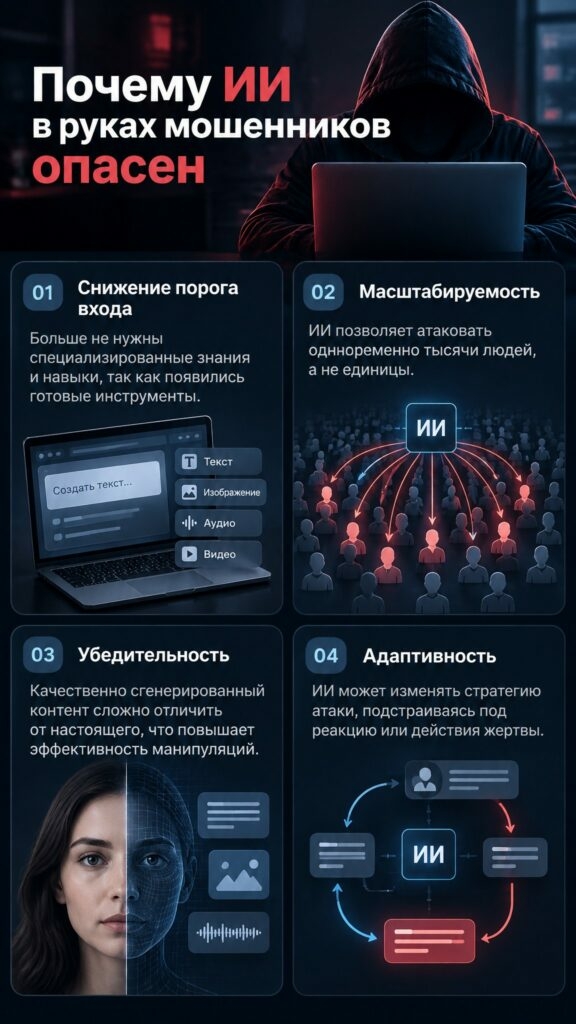
«Мошенники используют связку из трех инструментов. Это клонирование голоса, подмена лица и взломанный аккаунт. Сильнее всего действует сообщение от знакомого контакта. Аккаунт родственника или руководителя уже взломан, и подделка приходит из источника, которому человек привык доверять», — подчеркнул основатель INSYTE Electronics Сергей Грибанов.
«Нейросети привлекательны для мошенников по трем причинам. Во-первых, барьер входа резко снизился. Во-вторых, масштабируемость — один раз обученная модель генерирует неограниченное число подделок. В-третьих, эффект доверия: когда жертва слышит знакомый голос или видит знакомое лицо, критическое мышление отключается», — обратил внимание инженер-программист Тимур Рахматуллин.
Государство реагирует на эти вызовы. В 2026 году в полную силу вступили поправки в законодательство РФ, касающиеся хранения, размещения и использования биометрических данных.
Артефакты матрицы: как заметить сбой в генерации голоса и видео
Несмотря на пугающую реалистичность, алгоритмы генерации все еще оставляют специфические «цифровые отпечатки». Их понимание позволяет выявить подделку до того, как будут совершены необратимые финансовые операции.
При анализе видеоряда эксперты рекомендуют фокусироваться на микродвижениях и физике света.
«На видео надо внимательно слушать речь и наблюдать за артикуляцией. Может быть рассинхрон, неестественные движения губ, или отсутствие соответствия между эмоциями на лице и интонацией голоса. Важно обращать внимание на странные искажения, неестественное размытие, «шумы» вокруг лица или волос, особенно при движении. Люди часто моргают, двигают головой, меняют позу. Если в видео персонаж выглядит «застывшим» или его движения неестественны, это может быть признаком подделки», — рассказал профессор Сергей Толкачев.
Аудиодипфейки также имеют ряд отличительных особенностей, которые трудно полностью скрыть даже самыми продвинутыми моделями. Искусственная речь часто лишается естественных микрошумов, присутствующих в любой жилой комнате: дыхания, эха, фонового гула техники.
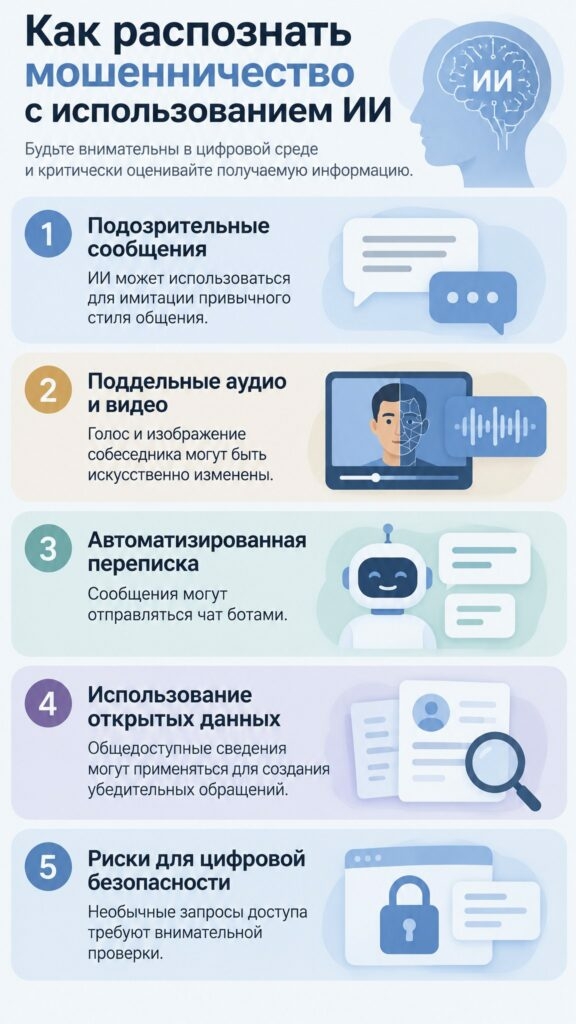
«В аудио настораживают ровная интонация без дыхания, металлический призвук и паузы в неожиданных местах. В видео подделку выдают размытые края лица, странные зубы и уши, очки и серьги, которые «плывут». У простых подделок заметны редкое моргание и свет на лице, который не совпадает со светом в комнате», — добавил Сергей Грибанов.
Тем не менее слепо полагаться на визуальный анализ не стоит. Сжатие видеопотока при передаче через мессенджеры или плохая связь в корпоративных сетях могут создавать аналогичные дефекты картинки.
«Бытовые признаки подделки — несовпадение речи с движениями губ, искажения лица и украшений, необычные паузы, нехарактерная интонация. Но сжатие и плохая связь могут давать похожие дефекты. Отсутствие ошибок тоже ничего не гарантирует: технологии развиваются, а автоматические детекторы не обеспечивают безошибочной проверки любого файла», — предупредил Леон Сокиркин.
Более того, нейросети научились компенсировать многие из этих ошибок. Если раньше поворот головы в профиль гарантированно «ломал» маску дипфейка, то современные модели, использующие 3D-картирование, успешно справляются и с этой задачей. Поэтому поиск визуальных артефактов должен быть лишь вспомогательным, но не основным методом защиты.
Безопасность: кодовые слова и жесткие корпоративные регламенты
В условиях, когда технологическая верификация не дает стопроцентной гарантии, на первый план выходят организационные меры и протоколы поведенческой безопасности. Главное правило финансовой гигиены 2026 года звучит предельно жестко: знакомый голос и узнаваемое лицо в экране смартфона больше не являются подтверждением личности.
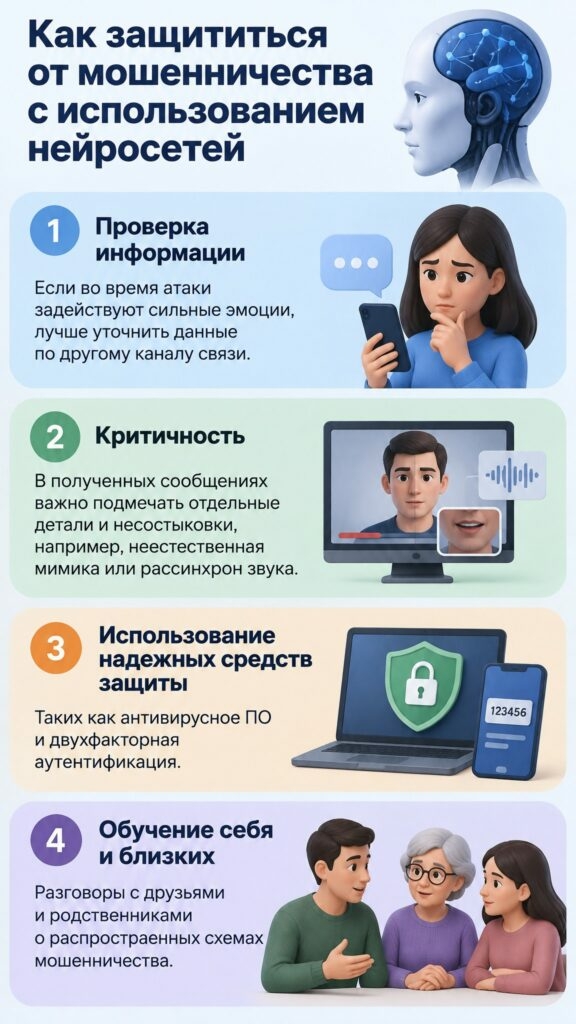
Если атака происходит в режиме реального времени, у жертвы есть несколько эффективных инструментов для срыва сценария мошенников. Генеративные модели крайне чувствительны к непредсказуемым запросам и сложной пространственной динамике.
«В живом звонке подделку проще поймать действием. Попросите собеседника повернуть голову в профиль, провести рукой перед лицом, подойти ближе к камере. На таких движениях подмена лица в реальном времени часто ломается, картинка дергается или лицо съезжает. Задайте вопрос, ответ на который знает только настоящий человек и который не найти в соцсетях. Самый надежный способ еще проще. Положите трубку и перезвоните сами по известному номеру», — посоветовал Сергей Грибанов.
Аналогичной тактики придерживается и Тим Зинин:
«Главное выиграть время и сменить канал связи. Прервите разговор и свяжитесь с человеком другим путем: перезвоните, напишите в другой мессенджер, уточните у общих знакомых. В видеозвонке попросите повернуть голову в профиль, провести рукой перед лицом или назвать то, что известно только вам двоим. На таких движениях модели часто ломаются. Пока личность под вопросом, деньги остаются на счете, а коды и пароли при вас».
Для корпоративного сектора внедрение многоступенчатой верификации стало вопросом выживания бизнеса.
«Для компаний полезно закрепить порядок: платеж, выдача доступа или смена реквизитов не подтверждаются одним голосовым сообщением либо видеозвонком. Нужна отдельная проверка по принятой процедуре. Если запись уже получена, сохраните исходный файл и переписку, проверьте источник и контекст. При переводе денег мошенникам немедленно свяжитесь со своим банком и обратитесь в полицию», — уточнил Леон Сокиркин.
Также все большую популярность набирает практика использования криптографических кодовых слов или аппаратных токенов для подтверждения критических финансовых операций. Инженер-программист Тимур Рахматуллин отмечает:
«В корпоративной среде стоит внедрить кодовые слова для подтверждения критических операций — это простая, но действенная мера против дипфейк-атак через видеоконференции».
На бытовом уровне эксперты рекомендуют семьям заранее выработать собственные протоколы безопасности. Договоренность о секретной фразе, которую невозможно найти в открытых соцсетях и которую нельзя передать даже через взломанный мессенджер, становится последним рубежом обороны.
«Договоритесь в семье о кодовом слове на случай беды. В наших системах умного дома команда «перекрыть воду» проходит отдельную проверку, и с деньгами правило то же. Если просят перевести деньги, нужна проверка по другому каналу. Во время звонка деньги не переводите никогда», — заключил Сергей Грибанов.
Искусственный интеллект лишил мошенников необходимости быть убедительными актерами или виртуозными хакерами. Доверие к своим глазам и ушам больше не является стратегией безопасности. Единственный надежный щит от синтетической реальности — это здоровый скептицизм, смена каналов связи и неукоснительное следование жестким протоколам верификации.