

Финансовая киберпреступность эволюционировала — основную угрозу уже представляют не классические хакерские атаки на банковские системы. Финансовые институты нарастили беспрецедентные мощности защиты, однако вектор атак сместился в сторону самого клиента. Как выстроить персональную безопасность счетов и банковских приложений выяснили журналисты АБН24.

Фото: АБН24
Фундаментальная трансформация рынка киберугроз подтверждается сухой, но тревожной статистикой. Количество кибератак на финансовые организации в России только в прошлом году выросло на 43%. При этом парадоксальным образом более 94% успешных атак на клиентов банков были связаны не с попыткой взлома банковских систем безопасности, а с методами социальной инженерии.
Смена парадигмы: от взлома кода к взлому сознания
«Традиционно именно банковские продукты являются объектами атак мошенников, так как до сих пор, даже несмотря на развитие систем безопасности и выявления мошенничества, это остается выгодным промыслом с понятными рисками», — подчеркнул доцент, председатель Совета молодых ученых Финансового университета при Правительстве РФ Исмаил Исмаилов.
Эксперт обратил внимание на то, что антифрод-системы банков уже достаточно оперативно выявляют массовые взломы. Однако противодействие проведению самим клиентом нежелательных операций под психологическим воздействием становится для кредитных организаций сложной задачей.
В условиях Северной столицы мошенники активно адаптируют свои сценарии под локальный контекст и свежие инфоповоды. Например, на фоне продолжающегося в 2026 году расширения инфраструктуры цифрового рубля, низкая информированность части населения о порядке работы платформы приводит к тому, что граждане легко дезориентируются фейковыми рассылками об «обязательной верификации кошелька» или «начислении региональных субсидий в цифровых рублях». Мошенники эксплуатируют стресс, желание быстрой наживы и страх потери денег, создавая сценарии, которые принципиально отличаются от шаблонных звонков «из службы безопасности» образца 2022 года.
«Несмотря на то, что системы защиты банков стали значительно мощнее, мошенники не стоят на месте. Их стратегия сместилась с «взлома кода» на «взлом человеческого фактора». Затраты на социальную инженерию минимальны, а доходность высока», — констатировал профессор Финансового университета при Правительстве РФ Сергей Толкачев.
Банки защищают счета, но не могут защитить людей от собственной доверчивости, паники или невнимательности.
Архитектура обмана: нейросети и дипфейки
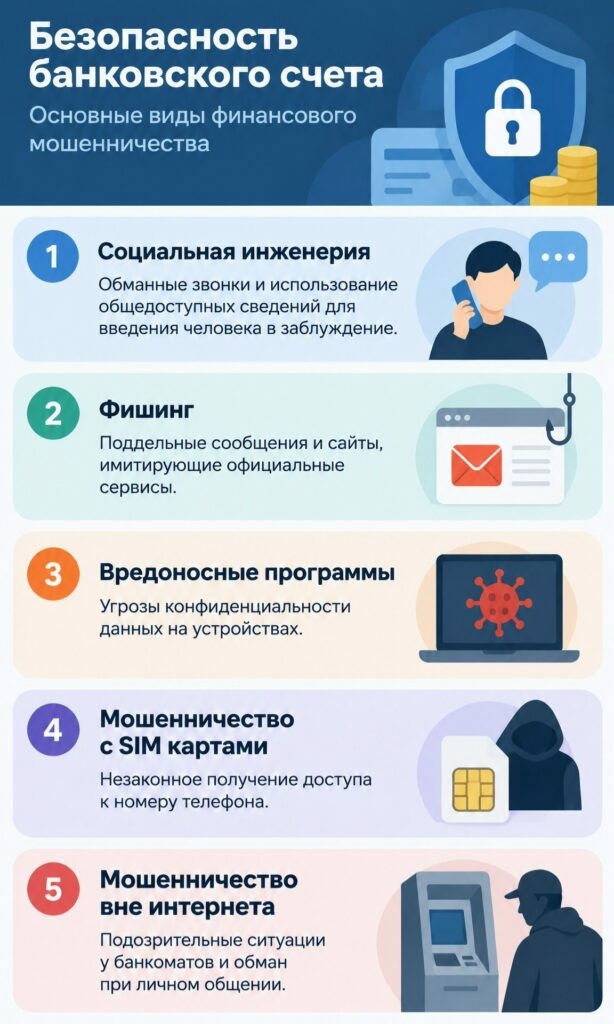
Технический прогресс отчасти работает на криминальный мир. Сегодня злоумышленники используют подменные номера через IP-телефонию, создают идентичные фишинговые сайты и применяют генеративный искусственный интеллект. Особую опасность представляет схема с подделкой биометрических данных голоса. Злоумышленники могут заранее получить короткий аудиослед жертвы, сгенерировать дипфейк, а затем выйти на связь с родственниками с сообщением о «краже голоса» и срочной необходимости «восстановить пароли» или перевести средства на «безопасный счет».
Глубокое структурирование мошеннических схем предполагает долгие этапы подготовки и многократные контакты. В Санкт-Петербурге идеальной средой для распространения вредоносного ПО стали локальные Telegram-чаты жильцов и групповые чаты ТСЖ в спальных районах.
Одним из самых простых, но действенных способов мошенничества остается схема с рассылкой вредоносных файлов под видом фотографий или видео, уточнил Исмаил Исмаилов. Под ними маскируются вирусные приложения, позволяющие злоумышленникам получить доступ к СМС и пуш-уведомлениям, сохраненным паролям, а также воспроизводить ввод с клавиатуры. Особое внимание эксперт рекомендует обращать на файлы в формате .APK — это приложения, которые могут создать необратимые последствия и привести к потере абсолютно всех паролей и аккаунтов.
Психологическое воздействие строится на использовании авторитета и искусственной срочности. Любая фраза про «безопасный счет», «спецхранилище» или «резервный фонд» — это стопроцентный индикатор мошенничества.
«Когда деньги исчезают со счета, это не обязательно означает, что взломали банк. Часто преступники получают доступ через самого клиента: поддельный сайт, код из сообщения, установку программы удаленного доступа или разговор с якобы сотрудником банка», — объяснил юрист, партнер адвокатского бюро «Этлегис» Константин Лучников.
При этом человек может быть уверен, что защищает свои деньги. Звонок от знакомого номера и правдоподобный голос не подтверждают личность собеседника, поскольку технологии подмены идентификатора вызова достигли совершенства.
Цифровая гигиена и превентивные меры: настройка персонального щита
В условиях, когда защита банков ограничена там, где решение принимает клиент, на первый план выходит персональная цифровая гигиена и использование доступных правовых и технических инструментов. Базовое правило: если вам звонят и просят что-то сделать с деньгами, необходимо положить трубку и перезвонить в банк сами по номеру с обратной стороны карты. Настоящий сотрудник банка никогда не будет торопить вас и требовать сохранить разговор в тайне.
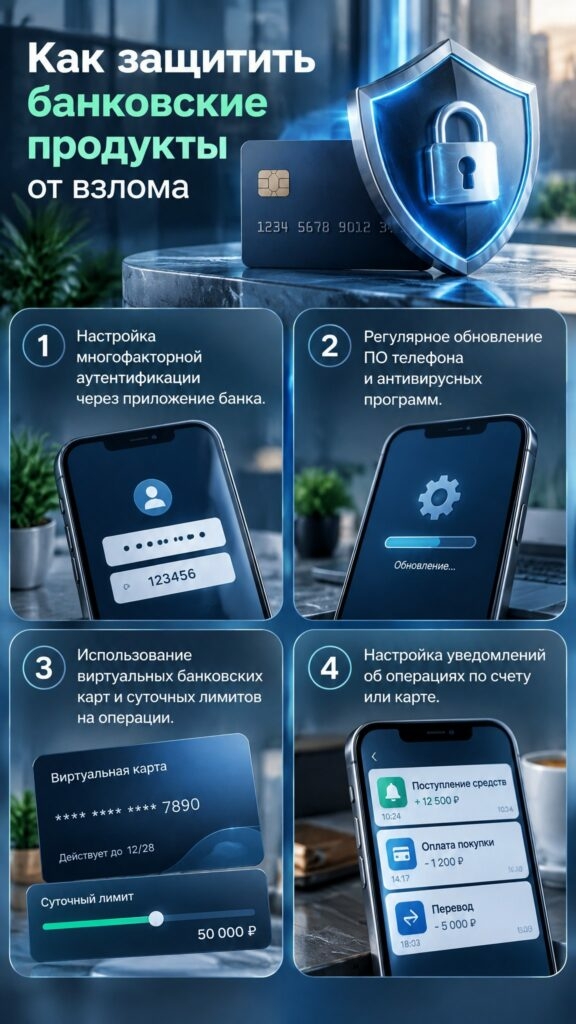
Для минимизации рисков эксперты рекомендуют сегментировать финансовые потоки. Не стоит использовать основную зарплатную карту для оплаты в интернете. Лучше завести виртуальную карту и пополнять ее только на сумму конкретной покупки. Разумные лимиты — еще один критически важный инструмент.
«Для защиты уже имеющихся денег полезны отдельная карта с небольшим остатком для повседневных покупок, уведомления об операциях и разумные лимиты переводов», — посоветовал Константин Лучников.
Установка суточного лимита на снятие наличных и переводы в настройках приложения гарантирует, что даже в случае компрометации устройства злоумышленники не смогут вывести весь объем сбережений.
Государство и регулятор также расширяют арсенал защитных мер. В качестве надежного барьера от оформления кредитов на ваше имя мошенниками рекомендуется установить самозапрет на кредиты через портал Госуслуг. Кроме того, в банковских приложениях доступен «сервис второй руки» — функция установления доверенного лица, которое будет подтверждать крупные операции по счету, что создает дополнительную паузу для обдумывания в случае воздействия гипноза или стресса.
Важнейшим правовым механизмом стало вступление в силу в сентябре 2026 года нормы, обязывающей банки в автоматическом режиме возвращать деньги, если они были переведены на счета, числящиеся в базе Банка России как мошеннические. Теперь клиенту не нужно в суде доказывать факт мошенничества, если средства ушли в адрес аккаунта из «черного списка» ЦБ РФ. Более того, банки получили право использовать период охлаждения и приостанавливать подозрительные переводы. А с марта 2027 года кредитные организации будут обязаны внедрять сертифицированные средства защиты, выявляющие вирусы на устройстве клиента до списания денег, что нанесет удар по рынку распространения приложений-клонов.
Алгоритм действий: если беда уже случилась
Несмотря на все превентивные меры, сценарий успешного мошенничества не исключен. В этой ситуации критическое значение имеет скорость реакции и правильная фиксация доказательной базы.
Если вы обнаружили чужое списание, немедленно свяжитесь с банком через официальный канал, заблокируйте карту и при необходимости доступ к дистанционному обслуживанию.
«Подайте заявление о несогласии с операцией и получите подтверждение его регистрации. Для уведомления о переводе без согласия клиента закон устанавливает важный срок: незамедлительно после обнаружения, но не позднее дня, следующего за днем получения уведомления банка об операции», — рекомендовал Константин Лучников.
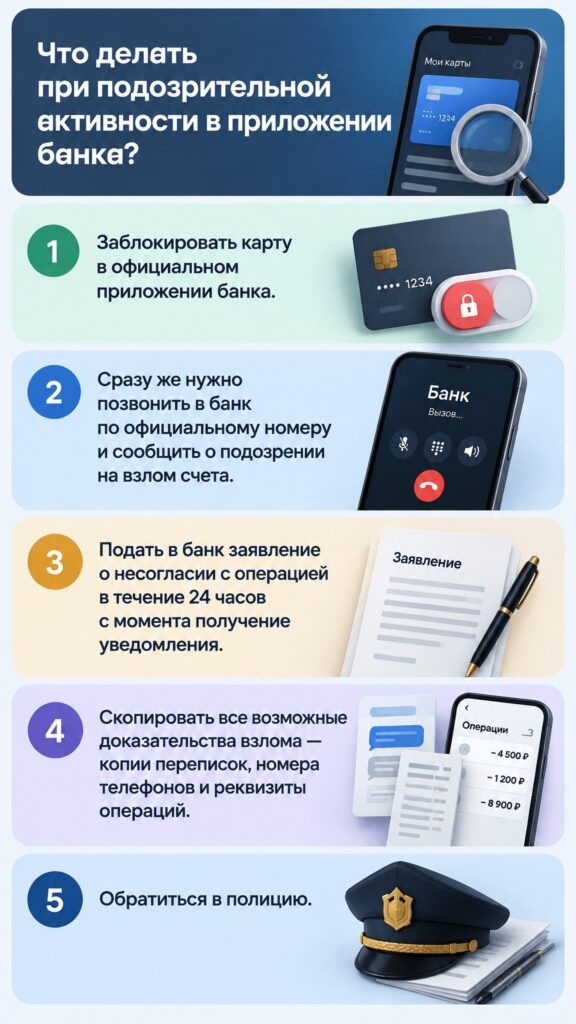
Крайне важно сохранить банковскую выписку, реквизиты получателя, переписку и сведения о звонках. Удалять сообщения и сбрасывать телефон до сохранения доказательств не стоит — устройство может понадобиться для технической экспертизы в полиции. Если на устройстве был установлен троян или программа удаленного доступа, восстановление безопасности лучше проводить с доверенного устройства, предварительно обратившись к специалистам по кибербезопасности.
Возврат денег зависит от множества факторов: было ли формальное согласие на перевод, выполнил ли банк требования закона, своевременно ли клиент сообщил о спорной операции.
«Нельзя обещать возмещение в любом случае или заранее объявлять его невозможным. В отдельных ситуациях банк обязан возместить перевод, например при нарушении установленной обязанности приостановить подозрительную операцию», — заявил Лучников.
Поэтому необходимо получить письменную позицию банка, а при отказе оценить основания для обращения к финансовому уполномоченному или в суд.
